18. august 2026
Cybertruslen er i dag et vilkår for alle organisationer. Ingen ved, hvem der bliver ramt næste gang eller hvordan, og metoderne udvikler sig konstant. Og konsekvenserne kan være alvorlige, hvis data går tabt, bliver stjålet eller låst. Derudover kan det påvirke tilliden fra ens kunder og samarbejdspartnere.
Derfor har Fonden Dansk Standard taget næste skridt i arbejdet med cyber- og informationssikkerhed og opnået certificering efter den internationale standard ISO/IEC 27001 om informationssikkerhed, cybersikkerhed og privatlivsbeskyttelse. Certificeringen sikrer at arbejdet med cyber- og informationssikkerhed er forankret i ledelsen og løbende bliver fulgt op og forbedret.
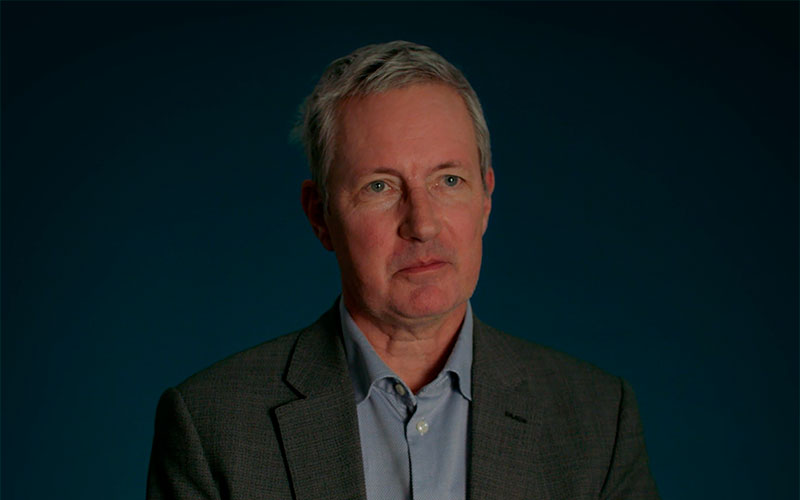
”Vi er meget glade for, at vi nu er certificeret, og at vi opnåede certificeringen uden afvigelser. Det sender et klart signal om, at vores kunder og samarbejdspartnere kan have tillid til, at vi behandler data sikkert og ansvarligt,” siger Jens Heiede, administrerende direktør i Dansk Standard.
Arbejdet med informationssikkerhed var allerede i gang. De seneste år har Fonden arbejdet med CIS18 og etableret en række centrale sikkerhedstiltag. Med standarden for informationssikkerhed, cybersikkerhed og privatlivsbeskyttelse er indsatsen samlet i én fælles struktur, hvor sikkerhed – digitalt og fysisk – er en integreret del af organisationens ledelse og processer.
Samtidig har det eksisterende arbejde med standarderne for kvalitetsledelse (ISO 9001), miljøledelse (ISO 14001) og ligestilling og diversitet (DS 5001) gjort det lettere at komme i mål. Standarderne er bygget op på samme måde, og det har gjort det muligt at integrere kravene fra standarden for informationssikkerhed, cybersikkerhed og privatlivsbeskyttelse i det eksisterende ledelsessystem.
Arbejdet med certificeringen handler ikke kun om systemer og processer, men i høj grad om mennesker. Medarbejderne har spillet en central rolle i at få sikkerheden til at fungere i praksis.
I takt med at indsatsen er blevet styrket, er der kommet et tydeligere fokus på, hvad sikker adfærd er i hverdagen. Det har ført til konkrete ændringer. Skriveborde og hylder er ryddet op, skærme bliver låst, sikkerhed skal skrives ind i alle eksterne kontrakter, og alle medarbejdere får synlige adgangskort med billede.
Det er med til at understrege, at informationssikkerhed ikke kun handler om digital adfærd, men også om de fysiske rammer og den daglige adfærd.
”Selvom arbejdet med cyber- og informationssikkerhed ikke er nyt for os, har det været et lærerigt forløb, hvor vi har fået forankret det i hele organisationen. Informationssikkerhed handler i høj grad også om adfærd, og her spiller medarbejderne en afgørende rolle som både en potentiel risiko og en vigtig del af løsningen,” siger Jens Heiede.
Certificeringen markerer ikke en afslutning, men en begyndelse. Standarden bygger på en risikobaseret tilgang, hvor organisationen løbende vurderer, hvor den er mest sårbar, og hvor indsatsen gør den største forskel.
Det gør arbejdet mere overskueligt og målrettet og sikrer, at sikkerheden udvikler sig i takt med trusselsbilledet.
”For os handler certificeringen ikke kun om at beskytte data, men også om at styrke tilliden til vores kunder, skabe retning og ruste organisationen til et stadig mere komplekst trusselsbillede. Særligt fordi vi kan se, at standarden skaber værdi for danske virksomheder,” slutter Jens Heiede.
Erfaringer fra organisationer, der arbejder med standarden, viser blandt andet, at 91 pct. oplever en tydelig retning og klare mål for informationssikkerheden, 87 pct. får et bedre overblik over risici, og 76 pct. oplever et styrket fokus på tværs af organisationen. Samtidig får 84 pct. hjælp til at overholde lovgivning og compliance-krav, 71 pct. opnår mere tillidsfulde relationer, og 55 pct. styrker deres brand som en ansvarlig og troværdig aktør.
Med Danmark i spidsen har Europa fået sin første harmoniserede standard for kvalitetsledelse af AI-systemer. Standarden skal hjælpe virksomheder med at efterleve kravene i EU's AI-forordning og arbejde systematisk med ansvarlig anvendelse af AI.
Bag enhver standard er engagerede eksperter, der bidrager med viden og erfaring. Deres indsats er afgørende for udviklingen af standarder, som skaber værdi for virksomheder, myndigheder og samfund.
Ny international analyse peger på, at virksomheder med et stærkt fokus på informationssikkerhed står bedre rustet til vækst, samarbejde og handel på tværs af markeder. Det stemmer overens med danske virksomheders erfaringer med den internationale...
Dansk Standard og de øvrige nordiske standardiseringsorganisationer har udgivet et hæfte, der gør det lettere at forstå og få overblik over kravene til det digitale produktpas.